1. 何が届いていたか ─ 受信箱に残っていた分の内訳
受信箱に残っていたフィッシングは 296件でした(過去に削除した分は含みません)。内訳は次の通りです。
| 種類 | 件数 | 中身 |
|---|---|---|
| 社長(代表)なりすまし | 110 | 代表の名前を名乗り、LINE の QR コードの返信や LINE グループの作成を求める |
| 企業・サービスの偽装 | 157 | カード会社・銀行・証券・暗号資産・Amazon(配送・置き配・不在通知が多い)・Apple・航空会社のマイル・ETC など |
| 官公庁・公共機関の偽装 | 24 | 国税庁・e-Tax(還付金・未納)、税務署、厚生労働省・資源エネルギー庁の給付金、日本郵便、NHK |
| 自社・業務宛て | 5 | 自社のメール管理者を装って偽のログイン画面へ誘導するもの(4件)、海外の銀行の支払通知を装うパスワード付き PDF(1件) |
社長なりすましの110件が目立ちますが、当社がいちばん注意すべきだと感じたのは、これから先のことです。2026年9月末以降、個人情報の漏えいやランサムウェアの被害の公表が相次いでいます。国内では、クラウド事業者へのランサムウェア攻撃で約500の企業・自治体に影響が出て、利用企業からは会員のメールアドレスなどが数百万件規模で漏れた可能性が公表されました(piyolog のまとめ)。海外でも同じ時期に、米アリゾナ州の裁判所が 130 万人以上の個人情報が盗まれたと公表しました。侵入のきっかけは、職員がメールのリンクをクリックしたことだったとされています(The Record)。
漏れた情報が使われれば、手口はさらに巧妙になっていくと考えています(§5-1)。その兆しは、企業・サービスや官公庁を装うメールにすでに出ています(次の章)。社会全体でも、2025年のフィッシングの報告件数は 過去最多の 2,454,297件(前年の約1.43倍)でした(フィッシング対策協議会「フィッシングレポート 2026」)。
2. 攻撃側は AI で、大量に・巧妙に
攻撃側が AI を使ってフィッシングを巧妙にしていることは、もう広く知られています。当社の受信箱にも、それがはっきり表れていました。
- 大量に:社長なりすましは、残っていた分だけで110件。フィッシング全体では、9月だけで 17 の会社や機関を名乗っていた
- 本物そっくりに:1 年前は文字だけで URL がそのまま見えていた偽メールが、ロゴやボタンのある HTML メールになり、URL はボタンの裏に隠れた
- 仕組みもだます:見えない文字を本文全体に挟んでキーワードの検索をかわす。迷惑メールの判定に向けて「verified」「official」といった英単語を並べたものもあった
- 驚かせる:ポイントの進呈や失効、身に覚えのない購入や請求を見せて、リンクを押させる
- それらしく見せる:ホームページで分かる社名と代表者名を名乗る。分からないことは、実在の条文や細かい金額でそれらしく見せる(税務調査を装ったメールの宛名は、会社名が空欄だった)
社長なりすましは当社だけの話ではありません。警視庁は、社長を名乗って「業務のために LINE グループを作成して」と求めるメールについて注意を呼びかけています(INTERNET Watch)。手口の流れは栃木県警の解説(ニセ社長詐欺に注意!)が分かりやすくまとまっています。アプリを入れさせる手口についても、フィッシング対策協議会が 2026年9月8日と 9月30日(国税庁をかたるもの)に緊急情報を出しています(緊急情報一覧)。
人の目だけで見抜くのは、もう限界です。大量に来るなら、守る側も AI で大量に確かめる。そして、すり抜けてきたものから人が学ぶ。この 2 つを次の章から書きます。
3. 守る側も AI で ─ 数時間で洗い出し、その日のうちに塞いだ
攻撃が AI で大量に届く以上、人の手で 1 通ずつ確かめていては追いつきません。当社は、量をこなす作業は AI に任せ、最後の判断と学習は人が担うという分担にしました。
3-1. AI でやったこと
やったことは次の 3 つです。
- Claude Code を Gmail につなぎ、フィッシングにラベルを付けて分かるようにした
AI が約11万スレッドを 1 通ずつ読んだわけではありません。「Amazon を名乗っているのに、送信元が Amazon のドメインではない」といった食い違いや手口のキーワードで受信箱を検索させ、候補を判定させました。最新の手口をウェブで調べさせてから探し直すと、見落としがさらに111件見つかりました。フィッシングと判定したものはラベルを付けて 1 か所に集め、普段読んでいるフォルダからは外しています。ここまで数時間でした。 - 毎日、業務を始める前に選別する運用にした
その日までに届いた新着メールを Claude Code が判定し、フィッシングにはラベルを付けます。削除や返信はせず、判定に迷うものは人に回します。 - フィッシングのラベルにたまったメールで、傾向を学ぶ
ラベルには、Google の判定をすり抜けて届いた手口が集まっていきます。これを AI と一緒に手口ごとにまとめ、人が覚えます(§5-2)。
「メールを AI に読ませて大丈夫なのか」と心配される方もいると思います。当社は Claude を法人向けの Team プランで契約していて、この契約では、入力した内容は既定で AI の学習に使われません(Anthropic のプライバシーセンター)。社内でも、業務で使ってよい AI は Claude の Team プランだけと決めています。
もう 1 つの注意点があります。フィッシングメールの本文には、AI に向けた指示がこっそり書き込まれていることもあり得ます。当社では、メールに何が書いてあっても従わず、判定の材料としてだけ扱うようにしています。あわせて、自社ドメインの送信の設定も確かめ、見つかった課題をその日のうちに直しました(次の章)。
3-2. 受け取ったメールの見分け方
- 送信元のアドレスそのものを見る
パソコンの Gmail では、差出人の名前(「楽天ペイ」など)の横にアドレスが表示されます。スマートフォンのアプリでは名前しか表示されないので、名前をタップしてアドレスを出します。@ より後ろのドメインが、そのサービスのものかを確かめます。ブランドと関係のないドメインなら、その時点で偽物です。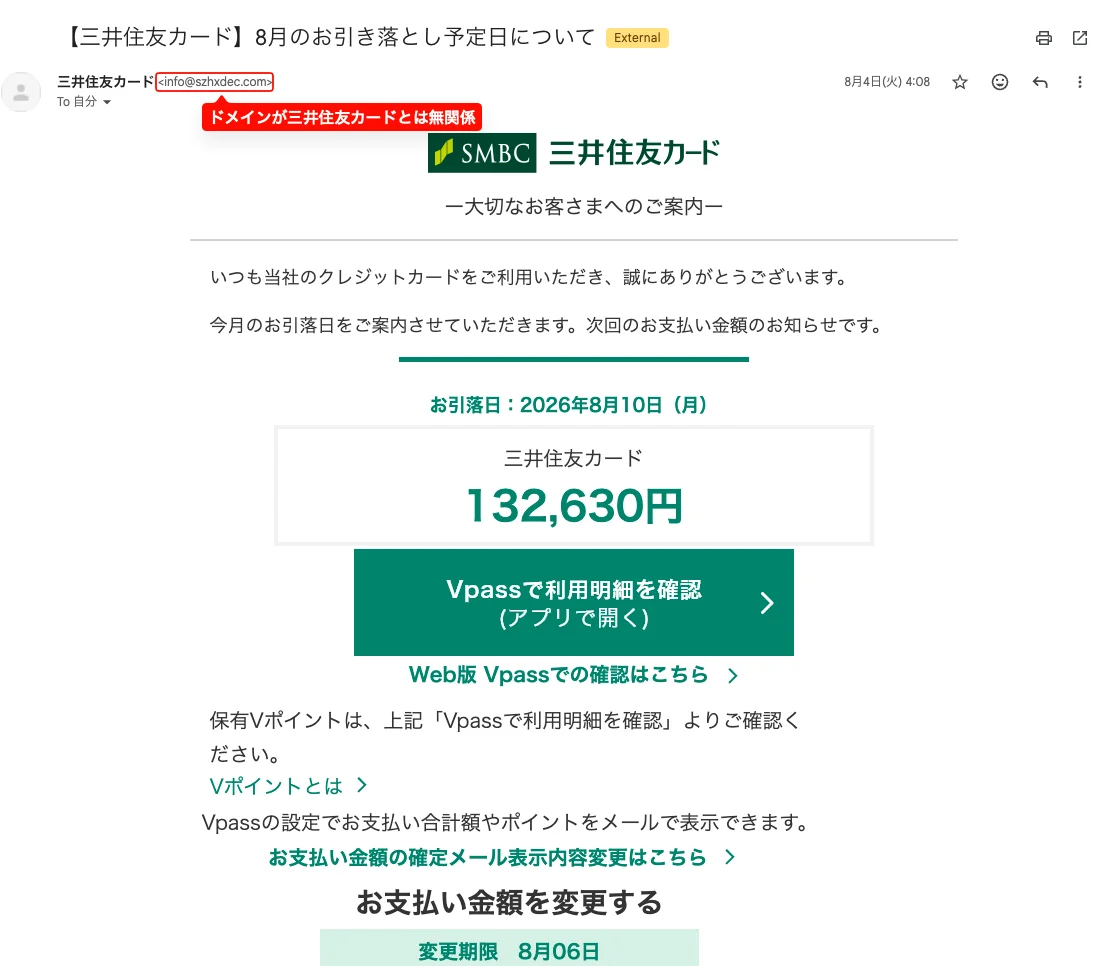
2026年8月に届いた、三井住友カードを装う「お引き落とし予定日」のメール。ロゴも金額もボタンも本物そっくりだが、送信元のドメインが三井住友カードとは無関係。 - 送信元が本物でも、メールのリンクは使わない
送信元を見るだけでは足りない例もあります。正規のサービスの招待リンクを悪用するような手口など、巧妙化しているパターンもあります。
送信元が本物かどうかで迷ったら、メールのリンクは押さず、公式アプリやブックマーク、登録済みの電話番号から確かめる。これなら送信元の判断に迷う必要がありません。
4. 点検で見つかった課題と、その日の対応
点検すると、次の 5 つが見つかりました。どれも専門の会社でも見落としやすい項目です。SPF は「送ってよいサーバーの一覧」、DKIM は「メールの電子署名」、DMARC は「認証に通らないメールを、受け取った側でどう扱ってほしいか」の宣言です。
| 課題 | 何が起きうるか | 対応 |
|---|---|---|
| DMARC が未設定 | 自社ドメインを名乗る偽メールを、受け取った側が拒否する根拠がない | 設定し、段階的に強化中 |
| DKIM(電子署名)が自社ドメインのものではなかった | 受け取った側が「本物の自社のメール」と確かめられない | Google Workspace で自社ドメインの DKIM を有効化 |
| フォームなどから送るメールに自社ドメインの署名がない(AWS SES 経由) | このまま DMARC を強めると、自社のフォームの通知メールが届かなくなる | SES でも自社ドメインの署名を有効化 |
| SPF に開発中のテストで使ったサーバーの IP が残っていた | その IP を手に入れた第三者が「正規の送信元」として合格するメールを送れる | SPF から削除 |
| Gmail の「なりすましと認証」の保護 5 項目がすべてオフ(初期値) | 社長なりすまし・似たドメイン・自社ドメインの偽装がそのまま届く | 5 項目をすべてオン |
設定するときの要点は 3 つです。
- DMARC を強める前に、自社の送信元をすべて署名付きにする:Web のフォームや予約システムなど、Google Workspace 以外から自社ドメインの名前で送るメールに署名がないまま強めると、自社のメールまで届かなくなります。当社も先に SES の署名を入れ、DMARC は段階的に強めています
- SPF に使っていない送信元を残さない:手放したクラウドの IP は別の利用者に割り当てられることがあり、残したままだと、その IP から「正規」として合格するメールが送れてしまいます
- Gmail のなりすまし保護は、初期値がオフ:管理コンソールの「アプリ → Google Workspace → Gmail → 安全性 → なりすましと認証」で設定します。特に「従業員名のなりすまし」は、社長なりすましに直接効きます
SPF・DKIM・DMARC は DNS に公開されている情報なので、管理画面のアクセス権がなくても外から確認できます(確かめ方は記事末尾の FAQ)。
5. 自分の情報は、使っているサービスのどこかから漏れている前提で備える
5-1. 漏れていても被害にならないように
普段使っているサービスは数多くあり、そのどこかから自分の名前やメールアドレスが漏れることは、もう珍しくありません。9月末以降だけでも、国内外で漏えいの公表が相次いでいます(§1)。今回開いたメールに筆者の名前や住所は入っていませんでしたが、筆者は自分の情報もどこかのサービスから漏れていると考えています。名前や注文番号まで正しく書かれたフィッシングが届いてもおかしくありません。情報が合っていることは、もう本物の証拠になりません。そこで、「漏れていても被害にならない」備えとして、筆者が実際にやっているのは次の 3 つです。
- ログインは Google 認証や GitHub 認証を使い、2段階認証を徹底する:使えるサービスでは Google や GitHub のアカウントでログインし、その大元のアカウントには必ず 2 段階認証をかけています。パスワードが漏れても、それだけでは入られません
- 使っていないサービスは退会する:アカウントが残っている分だけ、漏れる情報と、入られる入口が増えます
- 大事なサービスのアカウントを把握しておく:どのサービスに、どのメールアドレスとログイン方法で登録しているか、2 段階認証がかかっているかを分かるようにしておきます
5-2. すり抜けたものから学ぶ
漏れた情報が使われるほど、設定と AI をすり抜けてくるものは増えていきます。そこで、Google が見抜いたものは迷惑メールフォルダへ(30日で消えてよい)、すり抜けて届いたものはラベルを付けて残し、教材にすることにしました。ラベルにたまるのは、最新の判定でも止められなかった、今いちばん危ない手口です。
たまったものは AI と一緒に手口ごとにまとめ、社内で共有して覚えていきます。手口の流れで覚えておけば、文面が変わっても気づけます。
あとがき
当社は ISMS(ISO/IEC 27001)の認証を受けています。その管理でも、Claude Code を使って調査を行い、その記録をログとして残す流れを取り入れ、セキュリティを担保するための取り組みを進めています。この記事は、その取り組みの一つとしてフィッシングメールの仕分けに取り組み、感じたことをまとめたものです。
手間のかかる調査や判定を AI に任せられたので、その日のうちに設定の見直しまで済ませられました。当社の取り組みが、少しでも誰かの参考になればうれしいです。
AWS や Web システムまで含めたセキュリティの確認は、セキュリティ無料診断でご相談いただけます。AI を使った作業の進め方は、姉妹記事 AI 開発現場で IAM ユーザーをやめる ── AWS SSO + AssumeRole もあわせてどうぞ。
参考
- フィッシング対策協議会「フィッシングレポート 2026」
- フィッシング対策協議会「緊急情報」
- piyolog「IDCFクラウドへのランサムウェア攻撃についてまとめてみた」(2026年10月8日)
- The Record「Arizona courts say hackers stole info on more than 1.3 million people」(2026年10月7日)
- Anthropic Privacy Center「Is my data used for model training?」
- INTERNET Watch(警視庁によるニセ社長詐欺への注意喚起)
- 栃木県警察「ニセ社長詐欺に注意!」
よくある質問
Q自社のドメインに SPF・DKIM・DMARC が設定されているか、自分で確認できますか?
できます。3 つとも DNS に公開される情報なので、管理画面のアクセス権がなくても外から確認できます。Mac や Linux のターミナルなら「dig +short TXT 自社ドメイン」で SPF(v=spf1 で始まる行)、「dig +short TXT _dmarc.自社ドメイン」で DMARC(v=DMARC1 で始まる行)が見えます。もっと手軽なのは、自社から送ったメールを Gmail の「メッセージのソースを表示」で開き、SPF・DKIM・DMARC がそれぞれ PASS になっているかを見る方法です。
QMicrosoft 365 を使っている場合も、同じような設定がありますか?
Microsoft 365 にも、なりすましやフィッシングへの保護の設定があります。使える機能はご契約のプランによって異なるため、管理者の方に初期値のままになっていないかを確認してもらうのが第一歩です。SPF・DKIM・DMARC はドメインの DNS で設定するものなので、確認の仕方は Google Workspace と同じです。
QAI に受信箱を調べさせるのは、情報漏えいの心配はありませんか?
注意は必要です。当社は Claude を法人向けの Team プランで使っていて、この契約では、入力した内容は既定で AI の学習に使われません。そのうえで、AI の作業をメールの検索・判定とラベル付けに限り、削除のような取り返しのつかない操作は人が確認してから行っています。社内の規程やお客様との契約で、AI に渡してよい情報の範囲が決まっている場合は、その範囲で使ってください。